多个部门共用低代码平台,权限、版本和交付怎么管?
刚开始用低代码,大家常问的是:业务部门能不能自己搭应用?
等采购、财务、人事都在上面做系统,问题就变了:这些应用,谁说了算?采购想给申请单加一个字段,财务的审批条件可能也要跟着改;人事调整了部门信息,其他应用还要不要继续按旧部门找审批人?
这不是低代码“不够简单”。恰恰是因为改起来快,更要说清楚谁有权改、改动从哪天生效,以及上线后由谁负责。不然一个部门省下的开发时间,可能变成另一个部门的核对时间。
“能用”和“能改”,别给成同一种权限
先看一个常见的误会:把采购部的人加进应用,给了“编辑”权限,就以为权限已经分好了。
可他要编辑的是什么?是自己提交的采购申请,还是整张申请表的字段?能改审批中的单据,还是能改审批规则?这几件事的影响完全不同。
拿一张采购申请单来说,采购员需要填写物料、数量和用途;部门负责人要审核;财务要看预算归属。财务可以核对预算,不代表能替采购修改申请数量。采购部负责这张单,也不代表任何采购员都能进入设计器,把“预算不足需财务审批”这条规则关掉。
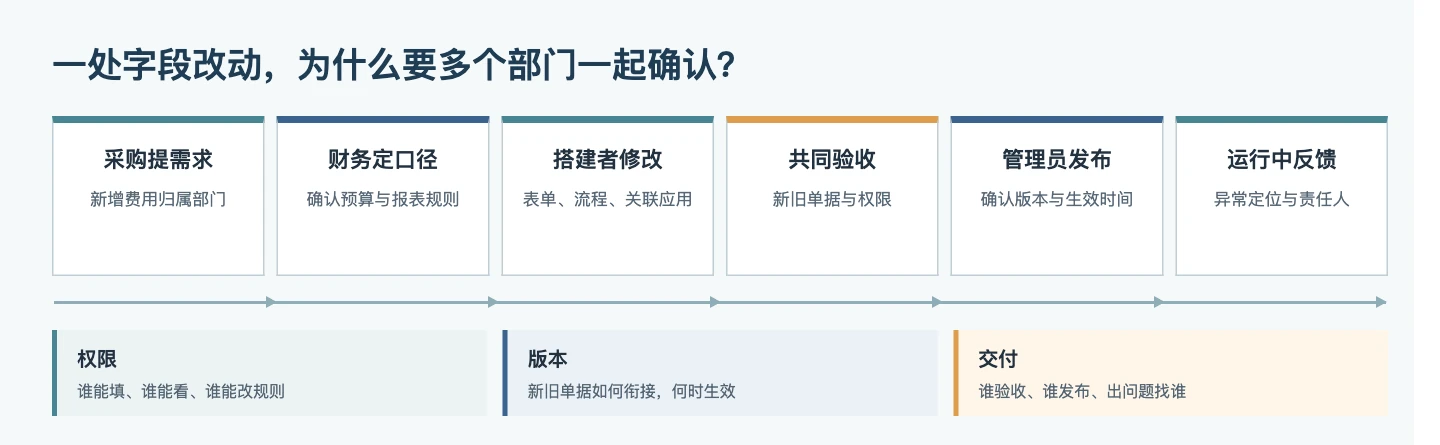
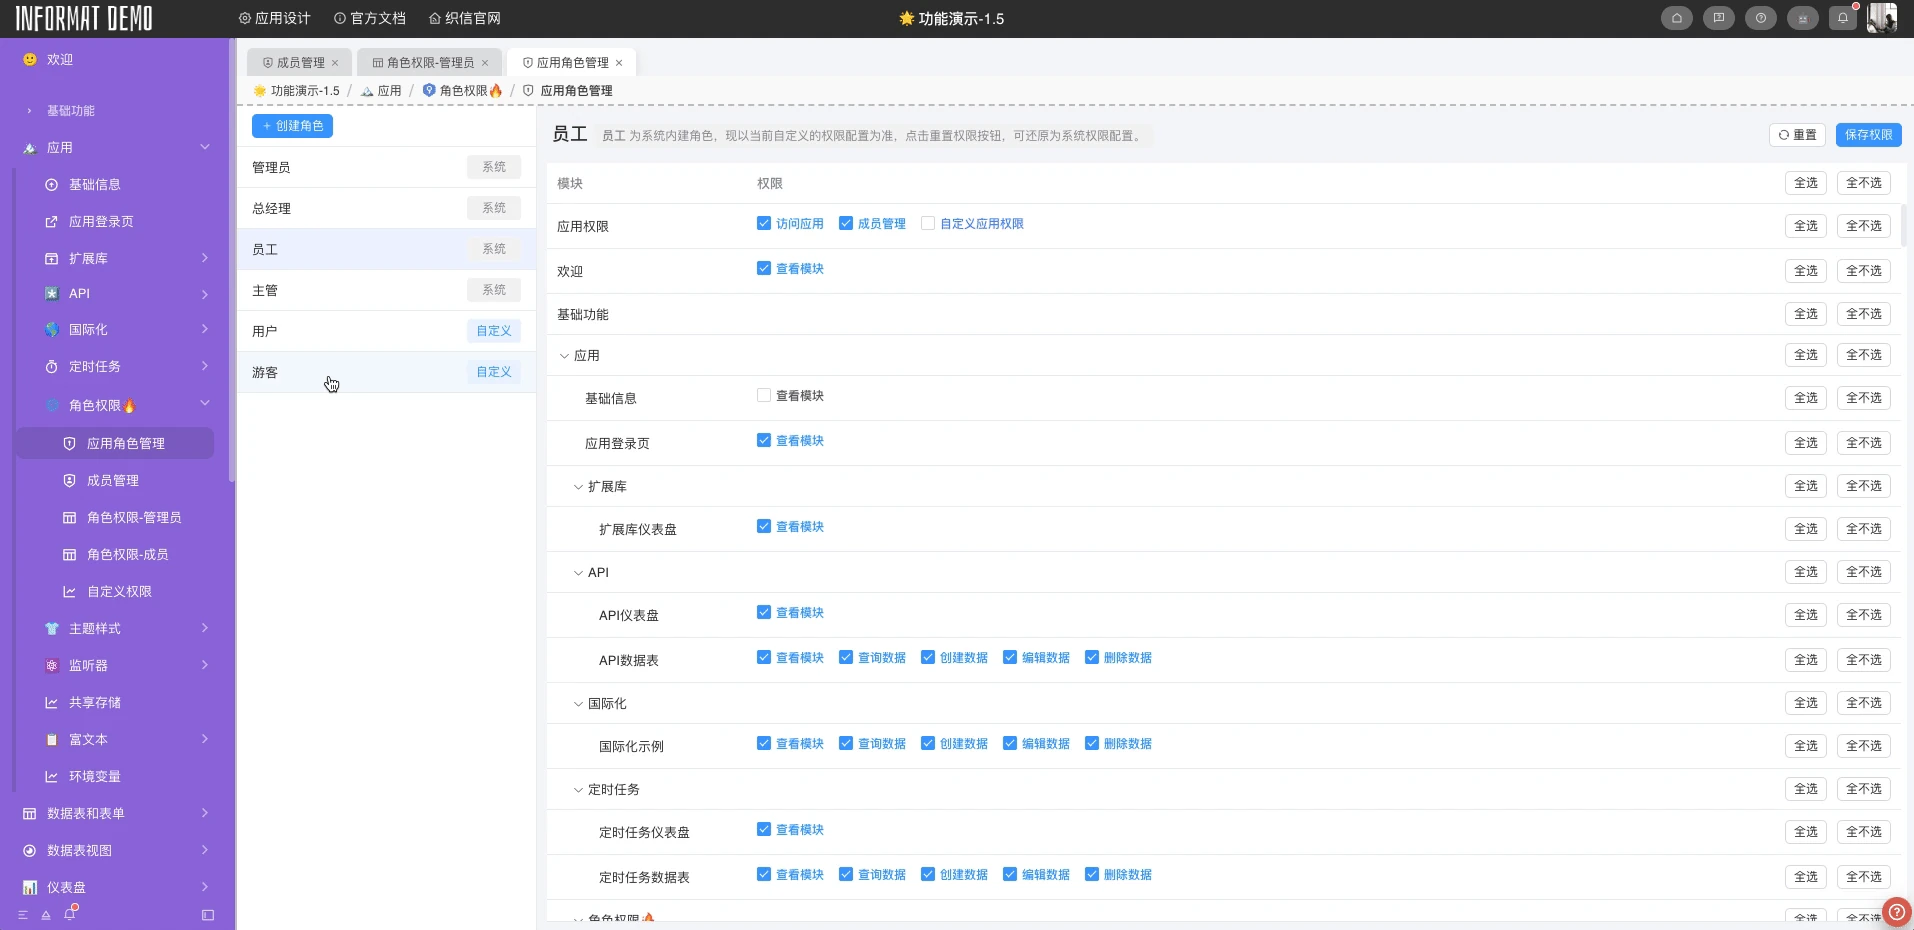
所以,权限至少要分开看三层:谁能办理业务,谁能调整应用,谁能把调整发布给正式用户。办理业务时,还得继续问到数据范围:能看本人的、本部门的,还是所有公司的?敏感字段能不能看?
这不是为了把权限设得越细越好。设得太细、没人维护,人员一调岗就容易乱。更实用的办法,是先按岗位和责任配角色,再挑几张关键单据,用真实账号走一遍:这个人能不能看到不该看的数据?该他处理的申请会不会因为权限不足而卡住?
织信文档里,应用成员可以按用户、部门和角色授权;应用角色可以控制模块及数据操作,平台也支持更细的数据记录、字段和控件权限。它能提供分层配置的手段,但“采购经理该看哪些子公司的订单”这类边界,仍要企业自己定。尤其要记住,按钮看不见,不等于底层数据就没有访问权限;界面展示和数据授权都要核对。
版本不是留个“V2”名字就行
权限划好了,还会碰到下一件事:改动什么时候生效?
比如采购要新增“费用归属部门”。财务报表按这个字段汇总,审批流程也要按它找负责人。采购部门觉得表单改完就能用了,可财务的报表没改,已提交但尚未审批的申请也没说怎么处理。这时即便保存了一个V2版本,问题也还在。
版本管理要管的是改动的影响范围,不只是保留修改记录。准备上线前,把这次改动连着问清楚:新申请从哪天开始填?旧申请缺这个字段怎么办?报表按新旧哪种口径统计?正在流转的单据继续走旧审批,还是需要补填后再走新审批?
在织信,应用有版本管理和发布能力,工作流也支持多个版本及生效版本切换。不同环境部署时,官方文档还介绍了导出应用安装文件、在测试环境验证后再部署到生产环境的方式。这些能力能帮企业把“开发中”和“正式使用中”分开,但不能替业务部门决定旧单如何处理。
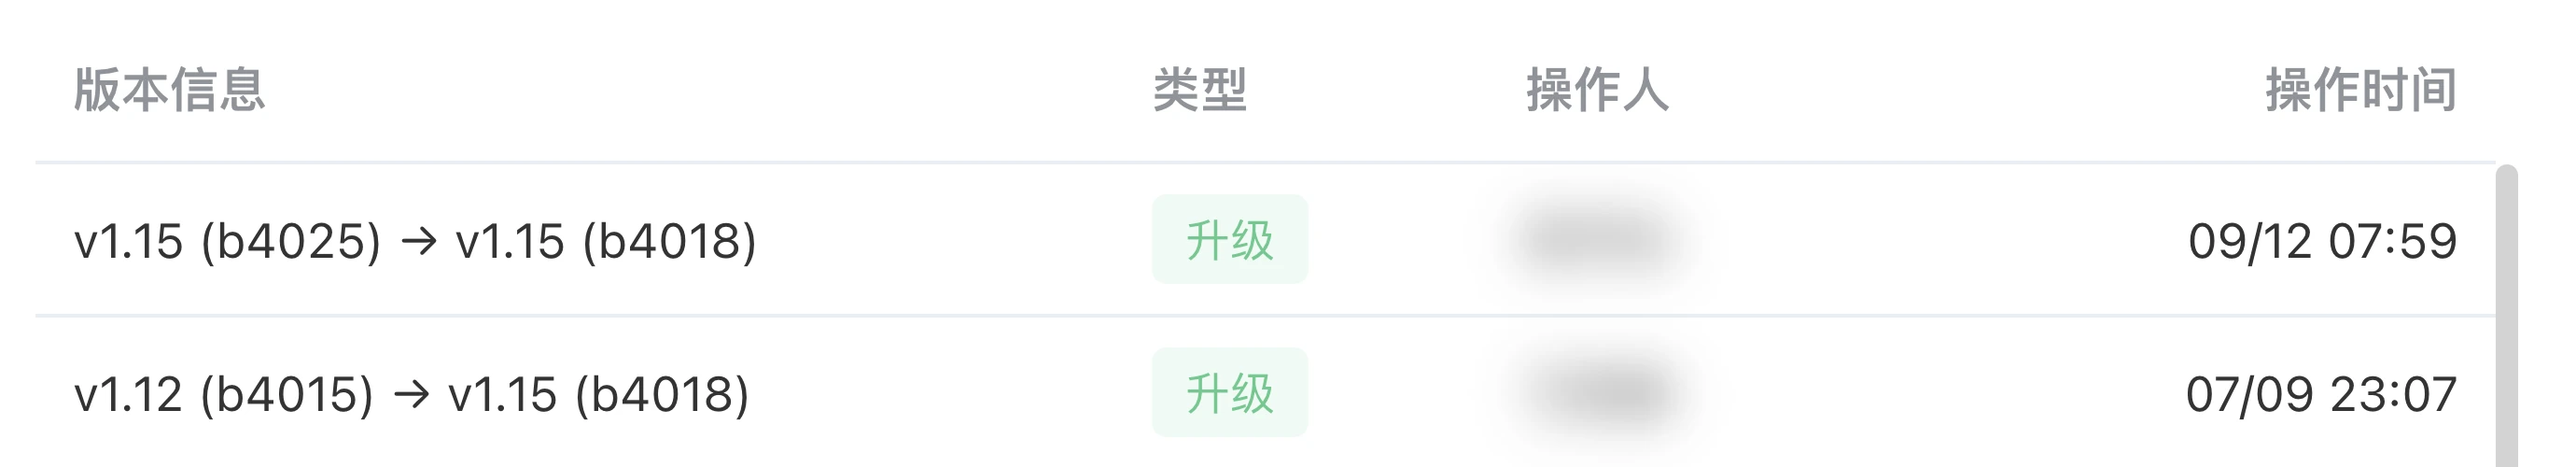
还有个容易被忽略的地方:回到旧版配置,不等于已经写入的数据也自动回到旧状态。如果一次发布改了字段、自动化或数据结构,上线前就要准备备份和恢复方案。织信的部署文档也明确建议,生产发布前备份数据库、共享存储和应用安装文件。别等出问题了才讨论“能不能回退”。
应用做出来,谁来接住后面的事?
低代码把做出初版这件事变快了,交付却不能只看页面能不能打开。
采购提出“加费用归属部门”,至少有几个人要把话说完整。采购说明什么业务必须填、谁来填;财务确认字段口径,以及报表和预算审批怎么用;负责搭建的人改表单和流程;应用管理员检查权限与关联应用,再安排发布。
上线后采购员发现填错归属,谁能改、改完会不会重新审批,也得有人回答。
这几件事不一定要由四个团队分别完成。小团队可以一人兼几项工作。关键是需求、验收、发布、运行维护各有明确负责人,不能默认“谁把应用搭出来,后面就全归谁”。
我会建议交付时只保留几样真正有用的东西:这次改了什么、影响哪些人和单据、用哪几笔业务验收、谁批准上线、上线后出问题找谁。让采购提交一张正常申请,再提交一张预算不足、需要财务审批的申请;看财务是否收到正确任务,看报表是否按新字段汇总。走不通,就回到具体环节改,而不是宣布“功能已交付”。
如果还有其他部门复用这张采购单,或另一个应用读取它的字段,验收人也不能只有采购部。织信支持应用之间访问经授权的数据表,也支持通过事件和API衔接应用。这让企业可以逐步搭建共享能力;同时也意味着,公共字段或接口一改,相关应用要一起检查。平台能提供连接应用的手段,谁来通知相关部门、谁来确认没有改坏,仍是交付责任。
不用先写一本厚厚的管理手册
多个部门刚开始共用平台,可以先挑一项会跨部门传递的改动,把完整过程走一遍。比如就用“采购申请新增费用归属部门”:先分清谁提需求、谁改应用、谁审核权限;在测试环境用新旧单据试一遍;确认财务报表和审批都接上了,再由有发布权限的人上线。
试完再看哪里卡住:是业务规则没人拍板,还是应用之间的依赖没人发现?是权限给得太宽,还是出了问题不知道该找谁?这些问题比先制定几十页规范更能告诉企业,下一步该补哪条规矩。
织信这样的企业级低代码平台,价值不只是让更多部门都能搭应用。它能把应用、数据、流程、权限和版本放在持续开发的底座上,让需求变化时有地方改,也有条件核对改动的影响。但共用平台不等于共用责任。谁能动正式环境、跨部门改动由谁验收、出了问题由谁接住,这三件事定下来,平台才有机会越用越顺。
版权声明:本文内容由网络用户投稿,版权归原作者所有,本站不拥有其著作权,亦不承担相应法律责任。如果您发现本站中有涉嫌抄袭或描述失实的内容,请联系邮箱:hopper@cornerstone365.cn 处理,核实后本网站将在24小时内删除。
相关文章推荐
- 1 什么是低代码?低代码平台能解决什么样的问题?
- 2 低代码(Low-code)领域:2022年发展路径、市场规模及未来趋势洞察
- 3 aPaaS是什么意思(aPaaS与iPaaS的区别)
- 4 低代码开发平台有哪些技术特点?
- 5 为什么要选织信低代码?
- 6 引迈低代码怎么样?靠谱吗?
- 7 钉钉低代码是什么,能干什么,为什么要用?
- 8 万应低代码怎么样,靠谱吗?
- 9 为什么很多程序员讨厌低代码?
- 10 风靡全球的低代码,背后暗藏哪些隐忧?
- 11 阿里低代码引擎Low-Code Engine怎么样,靠谱吗?
- 12 十大低代码开发平台排名,国内低代码哪家好?
- 13 活字格低代码开发平台怎么样?靠谱吗?
- 14 低代码是什么意思?
- 15 宜搭低代码开发平台能做什么?
最近更新
织信低代码开发“核心引擎”与“拓展能力”介绍
低代码平台不能只看表单、流程和页面。真正进入企业管理场景后,更重要的是底层能不能承载数据、权限、流程、集成、自动化和AI能力。
织信低代码平台的能力,可以分成两部分:核心引擎和拓展能力。核心引擎决定系统能不能搭起来、跑起来;拓展能力决定系统能不能接入更多业务场景,持续扩展。
一、核心引擎:支撑企业应用运行
1、数据建模引擎
织信以数据模型为基础,支持数据表、字段、记录、关联关系等能力。企业可以围绕客户、供应商、项目、合同、物料、设备、工单、库存等业务对象搭建系统,而不是只做一张张孤立表单。
它的价值在于:先把业务数据结构建清楚,再承接流程、权限、报表、接口和AI能力。这是织信区别于轻量表单工具的重要特点。
2、流程自动化引擎
织信提供工作流能力,支持审批、任务、变量、事件、子流程、多实例、多版本等机制。企业可以用它搭建采购审批、合同审批、项目立项、设备维修、费用报销、异常处理等流程。
流程自动化的价值,不只是线上审批,更是把责任、状态、节点和处理记录留在系统里,让业务可追踪、可复盘。
3、权限治理引擎
织信支持组织、部门、用户、角色、应用成员、应用角色等权限管理能力,可以根据岗位、部门和业务场景配置访问范围和操作权限。
企业系统里,不同部门看到的数据、能修改的字段、能审批的节点都不同。权限治理做细,系统才能既安全,又能正常协同。
4、自动化与脚本引擎
织信支持自动化、定时任务、监听器、脚本、HTTP请求等能力,可以在数据变化、流程变化或时间条件满足时自动触发动作。
例如自动提醒、自动校验、自动同步、自动生成记录、自动调用接口。这样系统不只是记录工具,也能参与业务执行。
二、拓展能力:支撑复杂场景扩展
1、系统集成能力
织信支持WebAPI、开放接口、HTTP、JDBC、消息队列、第三方集成、单点登录等能力,可以连接ERP、MES、CRM、OA、财务系统、钉钉、企业微信、飞书、LDAP、数据库等系统。
这让织信既能搭建新应用,也能作为企业系统之间的协同层。
2、界面与组件拓展能力
织信提供表单设计器、组件设计器、自定义组件字段、自定义视图、仪表盘、网站页面等能力,可以根据不同业务场景设计页面、看板和操作入口。
这使企业既能快速搭建标准应用,也能针对复杂需求做个性化扩展。
3、AI Agent能力
织信官方文档将其定位为企业级AI开发平台,强调数据建模、流程自动化、权限治理、系统集成与AI Agent能力。
在织信中,AI能力可以结合知识库、专家、技能、智能体、设计器智能体等模块,参与应用搭建、数据分析、流程辅助和业务处理。
更重要的是,织信的AI能力建立在数据、流程、权限和系统集成之上。这样AI进入企业系统时,能明确数据范围、操作边界和审批要求。
三、织信的独特之处
织信不是单点工具,而是企业信息化AI开发底座。
它既有低代码平台常见的表单、流程、权限、报表和自动化能力,也具备企业级系统需要的集成、部署、运维、SSO、信创适配、私有化部署等能力,同时把AI Agent纳入应用建设过程。
因此,织信更适合有复杂业务系统建设需求的企业。比如项目管理、OA、ERP扩展、MES补位、WMS、SRM、CRM、设备管理、人事管理等场景,都可以基于织信进行搭建和扩展。
简单来说,织信的价值在于:把数据模型、业务流程、权限治理、自动化执行、系统集成和AI能力放在同一个平台里,让企业系统搭得快、管得住、连得上,也能持续扩展。
各行业用户的共同选择



客服电话
0755-86660062
获取您的专属数字化方案